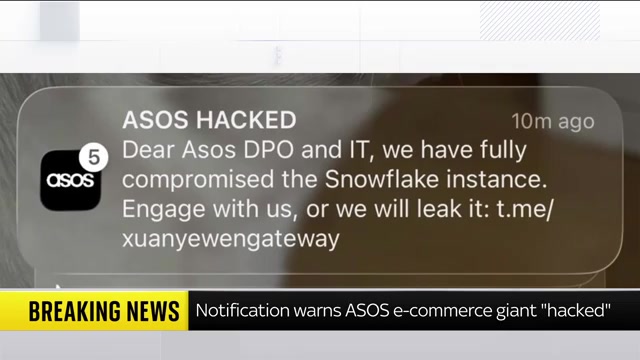
Wie dinsdag de app van ASOS op zijn telefoon had staan, kreeg een bericht dat niet over een nieuwe collectie ging. Via een pushmelding liet een groep hackers weten dat ze in de systemen van de kledingwinkel zaten en dreigden ze klantgegevens op straat te gooien. Inmiddels heeft ASOS bevestigd dat er echt iets mis is gegaan. Wat betekent dat voor jou als je daar regelmatig een jas of sneakers bestelt? Minder dan de melding deed vermoeden, maar een paar dingen moet je nu wel regelen.
Wat er in de melding stond
De melding kwam op 6 oktober 2026 binnen via de officiële ASOS-app en was gericht aan de functionaris gegevensbescherming en de IT-afdeling van het bedrijf. De afzenders beweerden dat ze de volledige Snowflake-omgeving van ASOS in handen hadden, het cloudplatform waarop het bedrijf grote hoeveelheden data opslaat. De boodschap was een klassieke afpersing, met de eis om contact op te nemen en anders te lekken. Er stond een link naar een Telegram-kanaal bij.
Volgens BleepingComputer noemt de groep zichzelf Xuanye en is die eerder nooit in verband gebracht met een aanval. Snowflake zelf zegt geen inbraak op zijn platform te hebben gevonden. In Nederland pikten onder meer Tweakers en nu.nl het verhaal snel op, omdat ook hier veel mensen de app gebruiken.
Wat ASOS bevestigt, en wat niet
ASOS meldt dat externe platforms die het gebruikt om met klanten te communiceren zonder toestemming zijn benaderd. Daarbij kunnen namen en contactgegevens zijn ingezien. Volgens het bedrijf zijn betaalkaarten en wachtwoorden niet geraakt. In de app verscheen later een waarschuwing om de vreemde melding te negeren en vooral niet op de link te tikken.
Dat is geruststellender dan de toon van de hackers, maar het laat ook ruimte open. Hoeveel klanten het treft, heeft ASOS niet gezegd. En wat de hackers precies hebben buitgemaakt, hebben ze zelf ook niet aangetoond. Op de beurs in Londen werd het nieuws in elk geval serieus genomen, het aandeel zakte op de dag zelf flink.
Voor jou is dit de kern. Naam, e-mailadres en telefoonnummer zijn precies de gegevens waarmee oplichters een geloofwaardig bericht in elkaar zetten. Het directe gevaar zit dus niet in je account, maar in wat er de komende weken in je inbox en op je telefoon binnenkomt.
Wat je nu met je account doet
Ook al zegt ASOS dat wachtwoorden veilig zijn, een nieuw wachtwoord kost je twee minuten. Dat is goedkope verzekering. Belangrijker is de vraag of je hetzelfde wachtwoord ook elders gebruikt. Is dat zo, verander het dan vooral op die andere plekken, en begin bij je mail. Wie toegang heeft tot je mailbox, kan via de knop wachtwoord vergeten bij bijna elke dienst binnenkomen.
- Log in via de app of de website van ASOS zelf, nooit via een link in een mail of sms.
- Kies een nieuw, uniek wachtwoord. Een wachtwoordmanager maakt dat makkelijk.
- Bekijk je opgeslagen adressen en recente bestellingen op iets wat je niet herkent.
- Zet tweestapsverificatie aan op je mailaccount, als dat nog niet zo is.
Dat laatste is misschien wel het belangrijkste advies uit dit hele verhaal, en het staat los van ASOS. Je mailaccount is de sleutelbos van al je andere accounts.
Betaalgegevens en de rekening in de gaten houden
Volgens ASOS zijn betaalkaarten niet ingezien. Toch is het verstandig om de komende tijd je rekening en creditcardafschriften iets vaker na te lopen. Zie je een afschrijving die je niet kent, bel dan meteen je bank of kaartmaatschappij en laat de kaart blokkeren. Heb je bij ASOS een kaart opgeslagen en voelt dat niet meer goed, dan kun je die gewoon verwijderen en bij een volgende bestelling opnieuw invullen.
Het is niet de eerste keer dit jaar dat de winkel in dit soort nieuws zit. Afgelopen zomer gebruikten criminelen elders gestolen inloggegevens om binnen te komen op ASOS-accounts, schreef WANT. Het ging toen om 138.828 accounts, en bij 55 daarvan werden bestellingen geplaatst die de eigenaar niet had gedaan. Precies daarom is dat unieke wachtwoord geen detail.
Waar je op let bij phishing
Hier zit het echte risico. Wie jouw naam en mailadres heeft, kan een mail sturen die er precies uitziet als een ASOS-bericht. Denk aan een bestelling die niet bezorgd kon worden, een retour die vastloopt of een melding dat je wachtwoord gereset moet worden vanwege de hack. Juist die laatste is gemeen, omdat hij zo logisch klinkt.
- Een echte winkel vraagt je nooit om via een link je wachtwoord of betaalgegevens in te vullen.
- Kijk naar het afzenderadres, niet naar de naam die erboven staat.
- Twijfel je, open dan zelf de app en kijk daar of er iets aan de hand is.
- Let ook op sms en WhatsApp, oplichters gebruiken elk kanaal waarvan ze je gegevens hebben.
Dit patroon zagen we eerder bij het datalek bij Polarsteps. De gegevens zelf waren niet spectaculair, de berichten die erop volgden wel.
Moet je nog bij ASOS bestellen?
De website en de app werken gewoon, en er is geen reden om je account in paniek op te heffen. Eerlijk gezegd zou een winkel die net een flinke waarschuwing heeft gehad nu eerder strenger opletten dan minder. Wat wel opvalt is hoe vaak dit soort groepen de laatste tijd via randsystemen binnenkomen, zoals een tool voor klantberichten in plaats van de kern van het bedrijf. Dat zagen we ook bij de reeks aanvallen die werd toegeschreven aan ShinyHunters.
Ons advies is dus nuchter. Nieuw wachtwoord, nergens anders hetzelfde, tweestapsverificatie op je mail en de komende weken extra wantrouwig zijn bij elk bericht dat over een bestelling gaat. Dan kun je die nieuwe winterjas met een gerust hart in je winkelmand gooien.
Gepubliceerd op 7 oktober 2026. Klopt er iets niet? Laat het de redactie weten.